
Мащабна кибератака срещу притежатели на криптовалути разкри сериозна пробойна във веригата за доставки на хардуерни портфейли. Чрез физически модифицирани устройства от популярната марка Ledger, киберпрестъпници вече са успели да присвоят над 85 милиона евро, като нанесените щети продължават да растат. Засегнати са предимно потребители, закупили техниката си от трети страни и неофициални търговски вериги. От френския производител категорично подчертават, че устройствата, поръчани директно от техния официален уебсайт, са напълно защитени и не са били обект на манипулация.
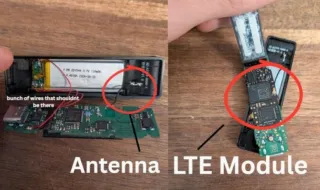
Схемата за извършване на кражбата разчита на изключително прецизно инженерно вмешателство в хардуера. Във вътрешността на портфейла, непосредствено под екранния модул, нападателите интегрират специална гъвкава платка, оборудвана с eSIM и LTE предавател. В момента на първоначалната настройка, когато устройството генерира и показва на дисплея тайния частен ключ или т.нар. seed фраза, платката разчита пикселите от изображението. Данните се предават моментално към сървърите на престъпниците чрез мобилната мрежа, давайки им пълен достъп до бъдещите активи на жертвата.
Първите компрометирани бройки са засечени при азиатския дистрибутор Cryptobilis, продавал засегнати устройства в Малайзия, Индонезия и Филипините, включително чрез платформата Amazon Japan. В резултат на разкритията търговецът преустанови продажбите на всички марки хардуерни портфейли, сред които Trezor, Coolwallet и Tangem, макар за момента при тях да няма данни за подобни интервенции. Разследването обаче бързо установи, че проблемът не е ограничен само в Азия. Модифицирани портфейли са намерени и в търговската мрежа на MediaMarkt в Европа, доставени през европейския дистрибутор Aqipa GmbH, което индикира за значително по-широк географски обхват.
Технологичният анализ показва тревожна еволюция в действията на престъпната група. Ако първоначално откритите модификации са били изработени по занаятчийски начин, то последните прихванати бройки съдържат промишлено произведени компоненти. Това показва съществуването на организирана производствена линия за масово преоборудване на оригинални устройства Ledger преди достигането им до крайните клиенти.
От Ledger разпратиха спешни указания към всички потребители, закупили устройства от неофициални търговци през последните три месеца. На тези, които все още не са конфигурирали портфейла си, се препоръчва незабавно да преустановят процеса. Потребителите, които вече са преминали през настройка, трябва възможно най-бързо да прехвърлят средствата си към нов портфейл с напълно нова фраза за възстановяване. За гарантиране на безопасността компанията публикува подробни технически схеми за визуална проверка на физическата цялост на всеки модел и напомня, че управляващият софтуер трябва да се изтегля единствено от официалния им интернет портал.